在这个主题中,我们将谈论RouterOS软路由的交换芯片的功能是实现(全套功能开始实施V4.0) 目前,我们使用几种类型的交换机芯片我们的Routerboards和他们有不同的功能集。他们中的大多数(从现在起,“其他”)都只有基本的“端口切换”的功能,但也有少数有更多的功能: 交换芯片的功能: 特点 Atheros8316 Atheros8327 Atheros8227 Atheros7240 ICPlus175D 其他 端口切换 是 是 是 是 是 是 端口镜像 是 是 是 是 是 没有 主机表 2048项 2048项 1024项 2048项 没有 没有 VLAN表 4096项 4096项 4096项 16个项目 没有 没有 规则表 32条规则 92条规则 没有 没有 没有 没有 Atheros8316存在RB493G(ether1的+ ether6 ether9,ether2 ether5),RB1200(ether1的ether5),RB450G(所有端 ??口ether1的可选[ 更多 ]),RB435G(所有端 ??口ether1的可选[ 更多 ]),RB750G RB1100(ether6 ether1的ether5-ether10)。 Atheros8327 RB2011系列(ether5 ether1的SFP1)RB750GL,RB751G 2HnD,RB951G-2HnD和,RB1100AHx2(ether1的ether5 ether6 ether10)RB1100AH ??的存在。 Atheros8227是目前RB2011的的系列(ether6 ether10)。 Atheros7240存在RB750(ether2 ether5),RB750UP(ether2 ether5),RB751U 2HnD(ether2-ether5),RB951-2N。 ICPlus175D是目前最新版本的RB450和RB433系列(ether2-ether3),(ether2 ether5) 。 ICPlus175C上存在一些(ether2-ether5),RB450和RB433系列(ether2 ether3)。 ICPlus178C RB493系列(ether2 ether9)和RB816。 命令行配置/接口以太网交换机菜单下。此菜单包含所有的交换机芯片系统,以及一些子菜单/接口以太网交换机的菜单列表项代表了交换芯片在系统的列表 : [管理员@ MikroTik的接口以太网交换机/>打印 标志:我 - 无效 #NAME TYPE镜源镜像目标 0交换机1 Atheros的8316 ether2无 根据交换机类型有可能是可用或不可用的一些配置功能。 Atheros8316包流程图 特点 端口切换 切换功能,允许一组端口的线速流量之间的传球,像端口分别为普通以太网交换机。配置此功能通过设置“主端口”属性/以太网接口 “菜单中的一个或多个端口。A'主'端口将RouterOS软路由的端口,通过它传达给所有组中的端口。'主人'指定端口的接口成为无效-他们收到没有流量,没有流量可以发送出去。 例如,考虑有五个以太网接口的路由器: [管理员@ MikroTik的]>接口以太网打印 标志:X - 停用,R - 运行,S - 从 #NAME MTU MAC地址的ARP主端口交换机 0 R ether1的1500 0时00分C:42:3 E:5D:BB启用 1 ether2 1500 00:0 C:42:3 E:启用5D BC的无交换机1 2 ether3 1500 0点00分C:42:3 E:5D:BD启用无交换机1 3 ether4 1500 00:0 C:42:3 E:5D:可以启用无交换机1 4 R ether5 1500 0时00分C:42:3 E:5D:BF启用无交换机1 您配置一个交换包含三个端口ether3 ether4 ether5的: [管理员@ MikroTik的] /以太网接口,ether5> Set ether4的主端口= ether3 [管理员@ MikroTik的] /以太网接口打印 标志:X - 停用,R - 运行,S - 从 #NAME MTU MAC地址的ARP主端口交换机 0 R ether1的1500 0时00分C:42:3 E:5D:BB启用 1 ether2 1500 00:0 C:42:3 E:启用5D BC的无交换机1 2 R ether3 1500 00:0 C:42:3 E:5D:BD启用无交换机1 3 ether4 1500 00:0 C:42:3 E:5D:启用ether3交换机1 4个RS ether5 1500 0时00 C:42:3 E:5D:BF启用ether3交换机1 ether3现在是该组的主端口。注:你可以看到,以前的链接被检测只ether5,但现在ether3是“主”的运行标志被传播到主端口。  本质上,这配置是一样的,如果你有一个有3个以太网接口连接到以太网交换机,它有4个端口ether3 RouterBoard的:  RouterBoard的5端口交换芯片交换芯片??,有一个更一般的图: 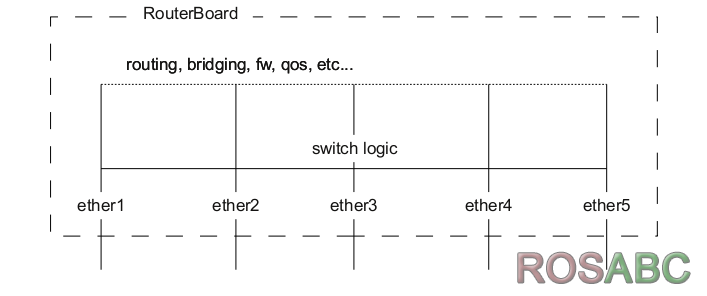 在这里,你可以看到,总是通过一个端口收到一个数据包,被第一交换逻辑。交换逻辑决定哪些端口的数据包应该去。传递包“向上”或给它RouterOS软路由的,也被称为发送切换芯片的CPU的端口。这意味着,在点交换的数据包转发到CPU端口的数据包开始变得RouterOS软路由的一些接口传入的数据包处理。包不必去到CPU端口的处理完全由交换逻辑,并不需要任何CPU周期而发生的任何帧大小以线速。 RB450G ether1的端口有一个功能,它允许被删除/添加默认的交换组。ether1的端口默认情况下,将包括在交换组。此配置可以改变/接口的以太网交换机设置交换机1交换机所有端 ??口=无 交换机的所有端口=是/否 - “yes”表示ether1的是交换的一部分,并支持交换分组,和所有其他先进的Atheros8316功能,包括扩展的统计信息(/以太网接口打印统计)。 “无”是指不属于ether1的交换,为有效使得它作为独立的以太网端口,这样一来增加其troughtput桥接模式和路由模式的其他港口,但除去此端口上的交换的可能性。  端口镜像 端口镜像可以让交换'嗅'的所有流量,是要在一个端口(镜像源)和其他一些端口(镜像目标),这些数据包发送一份。此功能可用于方便地建立一个'水龙头'设备接收的所有流量,在某些特定的端口/。需要注意的是镜像源和镜像目标端 ??口属于同一个交换机。(见哪个端口属于交换/接口以太网交换机端口菜单)。镜面目标也可以有一个特殊的“CPU”的值,这意味着,“嗅”数据包应该发送CPU端口交换机芯片。端口镜像独立发生交换组或尚未成立。 主机表 表基本上代表交换芯片内部MAC地址的端口映射。它可以包含两种类型的条目:动态和静态。动态条目自动得到补充,这也被称为一个学习的过程:当交换芯片从某个端口收到一个数据包,它增加了报文的源MAC地址X和端口收到的数据包从主机表,所以当一个包进来以目的MAC地址X知道哪个端口转发数据包。如果目的MAC地址的主机表中不存在,那么它的数据包转发到组中的所有端口。动态表项需要大约5分钟时间。学习才会启用端口被配置为交换组的一部分。所以你不会看到动态表项,如果你没有指定一些'主端口。您也可以添加静态条目接管动态的,如果已经存在具有相同的MAC地址动态表项。此外,通过添加一个静态条目,你得到访问以下PARAMS控制是通过一些更多的功能: 复制到CPU=是/否 - 一个数据包可以被克隆并发送到cpu的端口 重定向到CPU= YES / - 数据包可以被重定向到CPU端口 镜子=是/否 - 一包可以克隆和镜像目标端口发送到配置“/接口以太网交换机” 下降=是/否 - 来自某些端口的某些MAC地址的数据包可以被丢弃 复制到CPU,重定向到CPU,镜像操作进行数据包目的MAC匹配MAC地址条目拖放操作进行数据包的源MAC地址匹配指定的mac地址在入门 另一种可能性是静态条目更多的mac地址可以映射到一个端口,包括CPU的端口。 VLAN表 VLAN表指定某些具有特定的802.1q标记的数据包转发规则。这些规则的优先级高于交换组配置使用'主端口财产。基本上,该表包含条目特定的vlan标签的ID映射到一组的一个或多个端口。VLAN标签的数据包离开交换机芯片,通过一个或多个端口中设置的相应的表项。确切的逻辑控制VLAN标签的数据包如何被视为控制VLAN模式参数是多变的每个交换机端口/接口以太网交换机端口菜单。VLAN模式可以采取以下值: 禁用 - 忽略VLAN表,治疗就好像他们不包含VLAN标签的VLAN标签的数据包; 回退 - 默认模式 - 手柄包带有VLAN Tag的VLAN表中不存在,就像不带VLAN Tag的报文。VLAN表中存在,但不匹配传入端口VLAN表项中的任何端口的VLAN标签的数据包不会被丢弃。 查 - 丢弃数据包带有VLAN Tag的VLAN表中不存在。VLAN表中存在,但不匹配传入端口VLAN表项中的任何端口的VLAN标签的数据包不会被丢弃。 安全 - 丢弃数据包带有VLAN Tag的VLAN表中不存在。VLAN表中存在,但不匹配传入端口VLAN表项中的任何端口的VLAN标签的数据包会被丢弃。 VLAN标签ID转发也考虑到的MAC地址学习或手动添加主机表中。 不带VLAN Tag的报文进行处理,就像如果他们有一个VLAN TAG VLAN ID = 0。这意味着,如果“VLAN模式=检查或取得”能够不带VLAN标签的VLAN ID设置为0,你必须添加一个特殊的条目VLAN表转发数据包。 VLAN头选项(配置/接口以太网交换机端口)出口端口设置为VLAN标记模式。从RouterOS软路由的第6版此选项与AR8316,AR8327,AR8227和AR7240交换机芯片,并采取以下值: 离开是 - 出口端口的数据包保持不变; 总是条 - 如果VLAN头是目前它从包中取出; 如果缺失 - 如果VLAN报头不存在,它被添加到数据包。 规则表 规则表是非常强大的工具,允许线速数据包过滤,转发和VLAN标记基础上,L2,L3,L4协议头字段条件。 每个规则包含一个条件部分和行动的一部分。控制动作的一部分由下面的参数: 复制到CPU =是/否-克隆匹配的数据包,并把它们发送到CPU端口; 重定向到CPU =是/否-匹配的报文重定向到CPU端口; 镜 =是/否-克隆匹配的数据包,并将它们发送到镜像目标端 ??口; 新DST端口 - 如果目标端口的集合力量,以允许指定多个端口,包括CPU端口。此参数的非明显的特征是通过空下降匹配的数据包的端口列表; 新vlan-id的 (仅适用于到Atheros8316) - 如果指定的VLAN标签ID更改或添加新的VLAN标签,如果一个是不存在的; 新的VLAN优先级 - 如果指定VLAN的优先级位; 率(仅适用于Atheros8327) - 设置为所有匹配的流量限制(比特每秒)。只能适用第32规则插槽。 其余参数控制条件部分: 端口 - 匹配数据包的端口,从(多个端口允许); MAC层的条件 DST-MAC地址 -目的MAC地址和掩码匹配; SRC-MAC地址 - ...; VLAN头 -比赛VLAN头的存在; vlan-id的(仅适用Atheros8316) - VLAN标签ID匹配; VLAN优先级(仅适用Atheros8316) - VLAN标签优先匹配; MAC协议 -匹配MAC协议(跳过VLAN标签如有); IP条件 DST地址 -目的IP和掩码匹配; SRC地址 -通过源IP和掩码匹配; DSCP -匹配IP DSCP场; 协议 -通过IP协议相匹配; IPv6的条件 DST-address6 -目的IP和掩码匹配; SRC-address6的 -通过源IP和掩码匹配; 流标签 -通过IPv6流标签相匹配; 交通类 -匹配的IPv6流量类; 协议 -通过IP协议相匹配; L4条件 SRC端口 - TCP / UDP源端口范围相匹配; DST端口 -匹配TCP / UDP目的端口范围; IPv4和IPv6的具体情况,不能出现在相同的规则。菜单包含有序列表,就像在/ IP防火墙过滤器规则。由于规则表处理完全在交换机芯片硬件的事实是你可能有多少规则的限制。根据量的条件(MAC层,IP层,IPv6的L4层)中使用规则活动规则的数量可能会有所不同从8到32 Atheros8316交换芯片和24日至96 Atheros8327交换芯片。你总是可以做/接口以太网交换机规则打印,修改后的规则集地看到,没有在列表末尾规则“无效”,这意味着这些规则不适合进入交换机芯片。 示例 - RouterOS软路由的卷的Atheros的交换芯片802.1Q中继 与Atheros的交换机芯片可用于Routerboards 802.1Q中继。RouterOS软路由的第6版中,此功能是AR8316,AR8327,AR8227和AR7240交换芯片支持。在这个例子中ether2,ether3 ether4接口接入端口,而ether5的Trunk端口。每个接入端口的VLAN ID:ether2 - 200,ether3 - 300,ether4 - 400。  创建一组交换端口。 /以太网接口 设置ether3主端口= ether2 主端口设置ether4 = ether2 主端口设置ether5 = ether2 每个接入端口分配“VLAN模式”和“VLAN头”在出口模式为每个端口“缺省vlan-id的”入口。设置“VLAN模式=安全”,以确保严格使用VLAN表。“VL??AN头=总是带”访问端口设置 - ,删除VLAN头,当它的叶子从帧交换芯片。设置“vlan的报头=添加,如果缺少”Trunk端口 - 它增加了VLAN头未标记的帧。“默认的VLAN ID”指定的入口流量的接入端口加入VLAN ID是什么。 /接口以太网交换机端口 集ether2 VLAN模式=安全VLAN头=始终条默认的VLAN ID = 200 设置ether3 VLAN模式=安全VLAN头总是条默认的VLAN-ID = 300 设置ether4 VLAN模式=安全VLAN头总是条默认的VLAN-ID = 400 设置ether5 VLAN模式=安全VLAN头=如果缺失 添加VLAN表项,允许特定的VLAN ID的入口端口的帧。 /接口以太网交换机的vlan 添加端口= ether2,ether5的交换=交换机1】vlan-id = 200 添加端口= ether3 ether5交换=交换机1 VLAN-ID = 300 添加端口= ether4 ether5交换=交换机1 VLAN-ID = 400 管理IP配置 这个例子将显示一个可能的管理IP地址配置。管理IP将只能通过Trunk端口,它将有一个单独的VLAN ID为99。 配置端口的连接交换芯片与CPU,设置“vlan的报头=离开,是”因为管理流量应该已经被标记。 /接口以太网交换机端口 设置switch1_cpu VLAN模式=安全VLAN头=离开 添加VLAN表项,允许通过交换CPU端口和Trunk端口的流量管理。 /接口以太网交换机的vlan 添加端口= ether5 switch1_cpu交换=交换机1 VLAN-ID = 99 添加VLAN 99分配IP地址给它。由于主端口接收来自交换机CPU端口的所有流量,VLAN主端口上进行配置,在这种情况下,“ether2”端口。 接口/ VLAN 添加名称= VLAN99 VLAN-ID = 99接口= ether2 / IP地址 新增地址= 192.168.88.1/24 VLAN99接口=网络= 192.168.88.0 |

域名转让和技术支持QQ:2000617|Archiver|ROS软路由论坛 ROSABC.com
GMT+8, 2026-10-1 11:24 , Processed in 0.033796 second(s), 14 queries .
Powered by Discuz! X3.4
Copyright © 2001-2021, Tencent Cloud.
